云安全日报210412:Debian Web应用程序发现目录遍历漏洞,需要尽快升级
python-django是一个功能强大开放源代码的重量级Web应用框架。云安4月9日,Debian发布了安全更新,修复了python-django中发现的目全日录遍历漏洞。以下是漏洞详情:
漏洞详情
来源:https://www.debia报2n.org/lts/security/2021/dla-2622
CVE-202110-28658 严重程度: 重要
目录遍历(路径遍历)是由于web服务器或者web应用41程序对用户输入的文件名称的安全性验证不足而导致的一种安全漏洞,使得攻击者通过利用一些2:特殊字符就可以绕过服务器的安全限制,访问任意的文件(可以使web根目录以外De的文件),甚至执行系统命令。
在2.2.20之前的Django 2.2、3.0.14bi之前的3.0和3.1.8之前的3.1中存在目录遍历漏洞,MultiPartPanarser允许通过具有适当格式的文件名的上载文件遍历目录。
受影响产品及版本
上述漏洞 W影响Debian9 Stretch 1.10.7-2 + deb9u12之前版本
解决方案
对于ebDebian 9 Stretch,此问题已在版本1.10.7-2 + deb9u12中修复,应用建议及时更新python-django软件包。
查看更多漏洞信息 以及升级请访问官网:
h程序ttps://www.debian.org/lts/security/
(责任编辑:在线下单)
 京东云携手爱诗科技助力商家双十一营销:1元就能生成5秒促销视频
 SAS收购英国Boemska公司,旨在加速人工智能在云计算方面的努力
 快手推出“工具+模型+平台”AI编程生态,KAT-Coder-Air免费开放
 微软AI主管苏莱曼:微软不会开发情色类AI,与OpenAI划清界限
 标签: ExponentialView 生成式AI AzeemAzhar GenAI
-
Hive窗口函数Row Number的用法, 你肯定都会吧!
 row_number 前面我们介绍窗口函数的时候说到了窗口函数的使用场景,我们也给它起了一个名字进行区分,通用窗口函数和特殊窗口函数,今天我们就来看一下排序相关的窗口函数,因为是窗口函数,并且我们说它...[详细]
-
苹果计划收购计算机视觉初创企业 Prompt AI,强化其智能家居及 AI 技术布局
 据外媒 CNBC 报道, 苹果公司 正处于收购计算机视觉初创企业 Prompt AI 的“最后阶段谈判”,旨在吸纳该公司的核心技术和顶尖人才。 据了解,Prompt AI 成立于2023年,并在同年完...[详细]
-
玩GTA5吗?高清真人版那种,英特尔新模型将3D渲染图变逼真图片
 GTA5 是一款经典的 3D 冒险游戏,它的画风是这样的: 画面接近真实,但少了一些质感...... 近日,来自英特尔的研究者给 GTA 做了一个画质增强补丁,先来看下效果: 左为 GTA 中的 3D...[详细]
-
惊天内幕:OpenAI 动荡期密谋与死敌 Anthropic 合并!伊利亚证词揭开硅谷最大胆B计划!
 硅谷的棋局远比表面更加惊心动魄。最新曝光的法庭文件,如同一道闪电,劈开了 OpenAI 一段鲜为人知的“B计划”:就在两年前,那场震惊全球的“宫斗”导致萨姆·奥特曼短暂下台后,陷入混乱的 OpenAI...[详细]
-
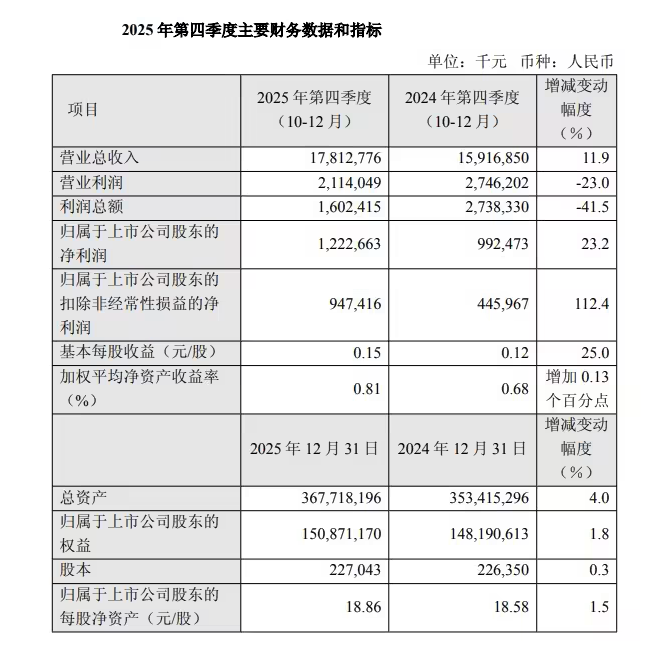 云梦级2月10日云梦级消息,中芯国际今日发布了 2025 年第四季度业绩快报。2025 年第四季度报告期内,公司实现营业收入 178.13 亿元,较上年同期增长 11.9%;营业利润 21.14 亿元...[详细]
-
 云梦级11月21日云梦级消息,据彭博社报道,根据最新税务申报文件,OpenAI CEO 萨姆・奥尔特曼 (Sam Altman) 在 2024 年的薪酬为 113,674 美元,较 2023 年的 7...[详细]
-
 北京时间8月19日早间消息,据报道,2019年4月,特斯拉召开了“自动驾驶日”活动,在那次活动上,特斯拉CEO埃隆·马斯克(Elon Musk)表示,到2020年中期,特斯拉将拥有超过100万辆自动驾...[详细]
-
 云梦级1月18日云梦级消息,今日,阿里巴巴给全体员工寄出了 2026 新年家书,里面除了家书、春联、红包、日历、淘公仔外,还有一封阿里首席执行官吴泳铭的书信。 信中吴泳铭称,“今年几场‘大仗’我们都打...[详细]
-
 熟悉 c++ 的肯定知道 shared_ptr, unique_ptr, 而 Rust 也有智能指针 Box, Rc, Arc, RefCell 等等,本文分享 Box 底层实现 Box会在堆上分配空...[详细]
-
阿里通义千问推出Qwen3-VL轻量级模型:4B和8B参数版本性能逼近此前72B旗舰
 阿里巴巴通义千问团队近日发布了Qwen3-VL系列的两款轻量级模型——4B和8B参数版本。Qwen3-VL系列于上月首次亮相,是通义千问迄今推出的能力最强的视觉语言模型家族。此次新增的小参数版本旨在降...[详细]
- https://www.maigoo.com/search/?block=&q=百度蜘蛛池租用【tg:seogoogle987】,gt8
- https://www.roberthalf.com/us/en/jobs/all/百度蜘蛛池租用【tg:seogoogle987】2Eq
- https://www.remit.co.jp/ne/?s=百度蜘蛛池租用【tg:seogoogle987】,oNY
- https://search.danawa.com/dsearch.php?query=百度蜘蛛池租用【tg:seogoogle987】hCc
- https://www.miamiopenmri.com/?action=CHECK&s=百度蜘蛛池租用【tg:seogoogle987】,sOr
- https://www.tailoy.com.pe/catalogsearch/result/?q=百度蜘蛛池租用【tg:seogoogle987】,dDX
- https://5gaa.org/?token=6e2l7hjt2i26gzgctgwdrv7v0j6nxorq&s=百度蜘蛛池租用【tg:seogoogle987】Dqm
- https://www.safetv.go.kr/base/search/view?searchWord=百度蜘蛛池租用【tg:seogoogle987】Asq
- https://www.madebyoranges.com/nl/search/百度蜘蛛池租用【tg:seogoogle987】,mKN
- https://www.terramania.nl/catalogsearch/result/index/?q=百度蜘蛛池租用【tg:seogoogle987】,UCf